
企业防泄密怎么做?7个研发团队防泄密能直接落地的方法
文章通过核心研发离职带走代码的案例,剖析企业防泄密漏洞,提出七项措施:研发网出口收敛与堡垒机审计、代码仓库细粒度权限、外发五步审批、终端管控和源头透明加密、USB白名单、离职当天收紧权限、文档分级。强...
去年有个朋友找我吐槽,说他们公司一个核心研发离职,走之前把整个推荐算法模块的代码打包带走了。等发现的时候,人已经入职竞品了。
他问我:我们明明装了加密软件,明明有权限管控,怎么还是防不住?
我说:你们那个加密软件,研发要手动点"加密"才生效,你猜有几个人会点?你们那个权限管控,离职流程是HR手动通知IT删账号,你猜中间隔了几天?
他沉默了。
后来我帮他重新梳理了一套方案,从网络隔离、代码仓库权限、外发审批、终端管控到离职流程,一环一环地堵。折腾了大半年,总算把窟窿补得差不多了。
这篇文章就把这7个能直接落地的方法写出来,都是真踩过的坑,不是那种"建议加强安全意识"的废话。
一、研发网和外网隔离,不是断网就完了
很多公司觉得研发不能上外网就算隔离了,其实差得远。
真正要做的是出口收敛:研发网只留一出口,走正向代理,代理只放行白名单域名——github、maven、npm这些。研发要装个新依赖包?走白名单申请,IT审批,一两个工作日才能加上。
DNS必须强制走内部服务器,不然研发改个hosts就绕过去了。
服务器访问必须走堡垒机,录屏加命令审计。有个细节很多人忽略:堡垒机的剪贴板要关掉,不然研发直接从服务器复制内容到本地。
还有个坑: 某团队做了网络隔离,结果研发连手机热点,用个人网盘把代码传出去了。后来加了终端策略,检测到非公司WiFi连接就自动锁屏告警,才堵住。
二、代码仓库权限,别搞"全员可见"
权限要拆到项目×角色×分支这个粒度。
master分支只有Tech Lead能merge,普通开发只能提MR。敏感模块单独建仓,权限收到三五个人。GitLab里记得把项目级Fork关掉,不然代码被fork到个人空间就失控了。
容易漏的地方 :CI/CD的Runner必须部署在研发网内,凭据定期换。很多泄密不是人直接拷代码,是通过流水线把包传出去的。
还有个真事: 某公司离职员工账号没及时删,人走了第三天用之前的SSH Key把整个仓库clone了。后来改成HR系统触发自动调GitLab API禁用账号,离职当天生效。
三、外发审批,卡五步才算到位
研发要把文档发给外部合作方,真正落地的流程是这样的:
第一步, 申请人填外发单,写清楚文件名、大小、hash值、接收方信息、外发目的。 第二步, 直属主管批。 第三步, 安全团队批,要真的打开文件看内容。第四步,DLP自动扫描,命中敏感规则就打回。第五步,IT通过专用外发通道发出,自动加水印,记录永久留存。
两个关键点: 审批时效控制在4小时内,太慢研发就会绕;申请时提交文件hash,外发时再校验一次,防止偷换文件。
四、终端管控和文档加密,这块水最深
装DLP不难,难的是策略别配成"要么全拦要么全放"。
要分层: 源代码文件通过USB、网盘、邮件外发,直接阻断。技术文档外发,触发审批流。研发浏览招聘网站,不拦,但记录。
剪贴板要管跨应用粘贴,从IDE复制代码粘到微信要拦,但IDE内部复制粘贴不能拦。截屏不要简单禁止,改成截屏时自动叠加工号和时间水印。
但说实话,光靠DLP做行为管控是不够的,源头加密才是根本。文件本身就是密文,即被拷走了也打不开,这才是最踏实的。
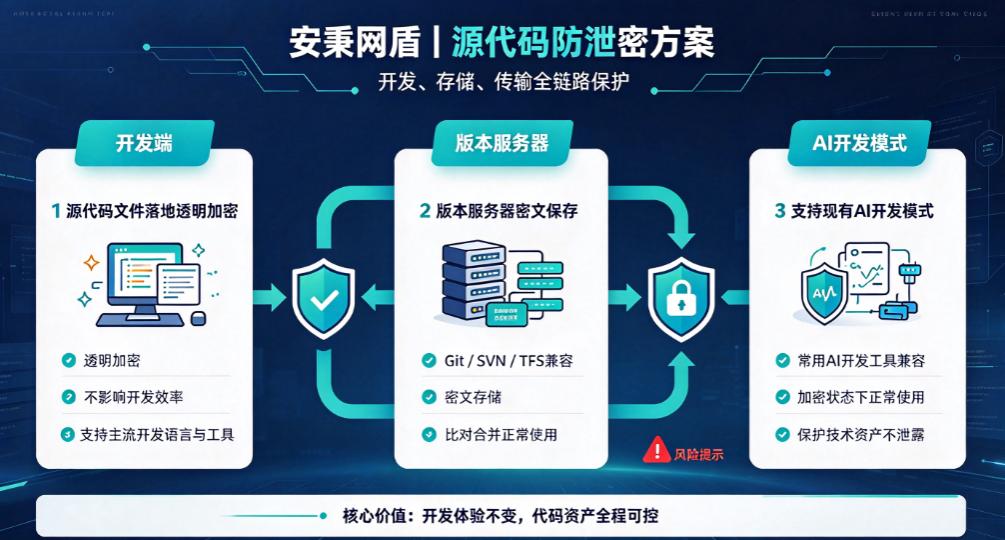
我们后来调研了一圈,最后落的是安秉网盾的方案。选它主要几个原因:
一是透明加密做得确实无感。 研发在本地打开代码文件、设计文档,跟平时一模一样,不需要手动加解密,文件落地自动就是密文。拷到U盘、通过网盘传出去,没有授权环境打开就是乱码。这一点很关键——之前试过别家方案,研发要手动点"加密"才能生效,结果一堆人忘了点,等于没加密。
二是策略粒度够细。 可以按文件类型、按进程、按目录来配策略。比如我们只对公司代码目录下的.java、.py、.go文件做强制加密,研发自己的笔记文档不受影响,不会误伤。外发的时候走审批解密,解出来的文件可以设有效期,过期自动打不开。
三是跟我们的研发流程兼容性好。 编译、构建、CI流水线这些环节不受影响,不会出现"加密了编译不过"这种问题。之前有同事担心会影响Git操作,实际跑下来clone、commit、push都正常,因为加解密是在文件系统层做的,对上层应用透明。
四是离线策略比较合理。 研发出差或者在家办公,可以设离线授权时长,比如72小时内离线也能正常打开加密文件,超时自动锁定。不用像有些方案那样一断网就全打不开,研发体验好很多。
现在我们的整体思路就是:安秉网盾做源头加密兜底,DLP做行为管控和审计,网络隔离做边界防护,三层叠起来,基本上能覆盖绝大多数场景。
五、USB管控,别一刀切禁用
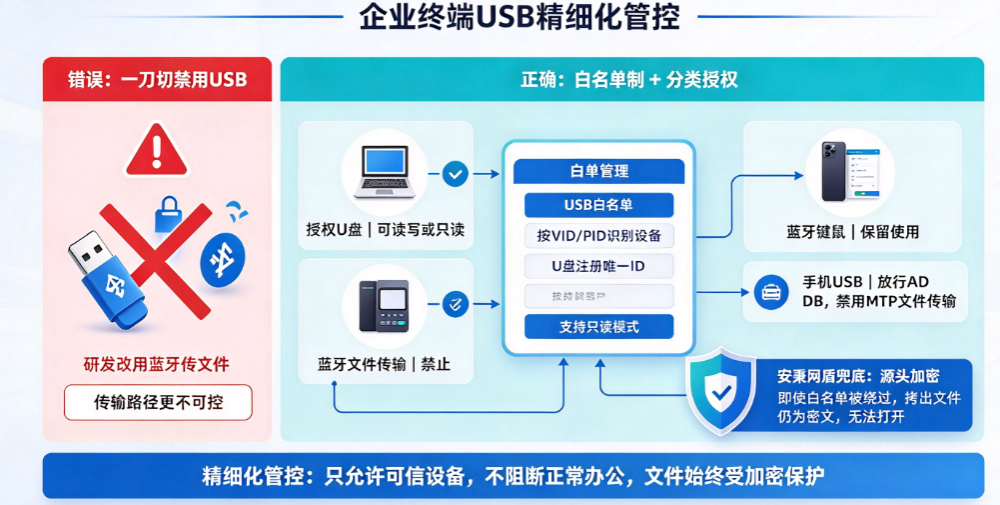
一刀切禁用USB,研发会转用蓝牙传文件,更不可控。
正确做法是白名单制:只允许特定VID/PID的设备,U盘要注册唯一ID才能用,可以设成只读。蓝牙文件传输协议禁掉,但保留蓝牙键鼠。手机USB连接区分ADB调试和MTP文件传输,前者放行后者禁掉。
配合安秉网盾的话,即使U盘白名单被绕过,拷出去的文件也是密文,打不开。这就是源头加密的价值——不依赖每一个管控点都滴水不漏。
六、离职是最高危的环节
提离职当天就要收紧权限,代码仓库降只读,禁止外发。不是等到最后一天才动手。
有个真事:某研发提了离职,在最后两周交接期内把核心算法打包发到自己GitHub私有仓库。就是因为交接期权限没动。
离职当天IT要做的事:冻结所有账号、吊销SSH Key和Token、远程擦除电脑、回收硬件、查最近30天操作日志。这些最好做成自动化,靠人手动操作一定会漏。
如果用了安秉网盾,离职时还可以远程吊销该员工的解密密钥,他手里即使还有加密文件的副本,也彻底打不开了。这比单纯删账号多了一层保障。
七、文档分级别搞太复杂
三到四级就够了:公开、内部、机密、绝密。
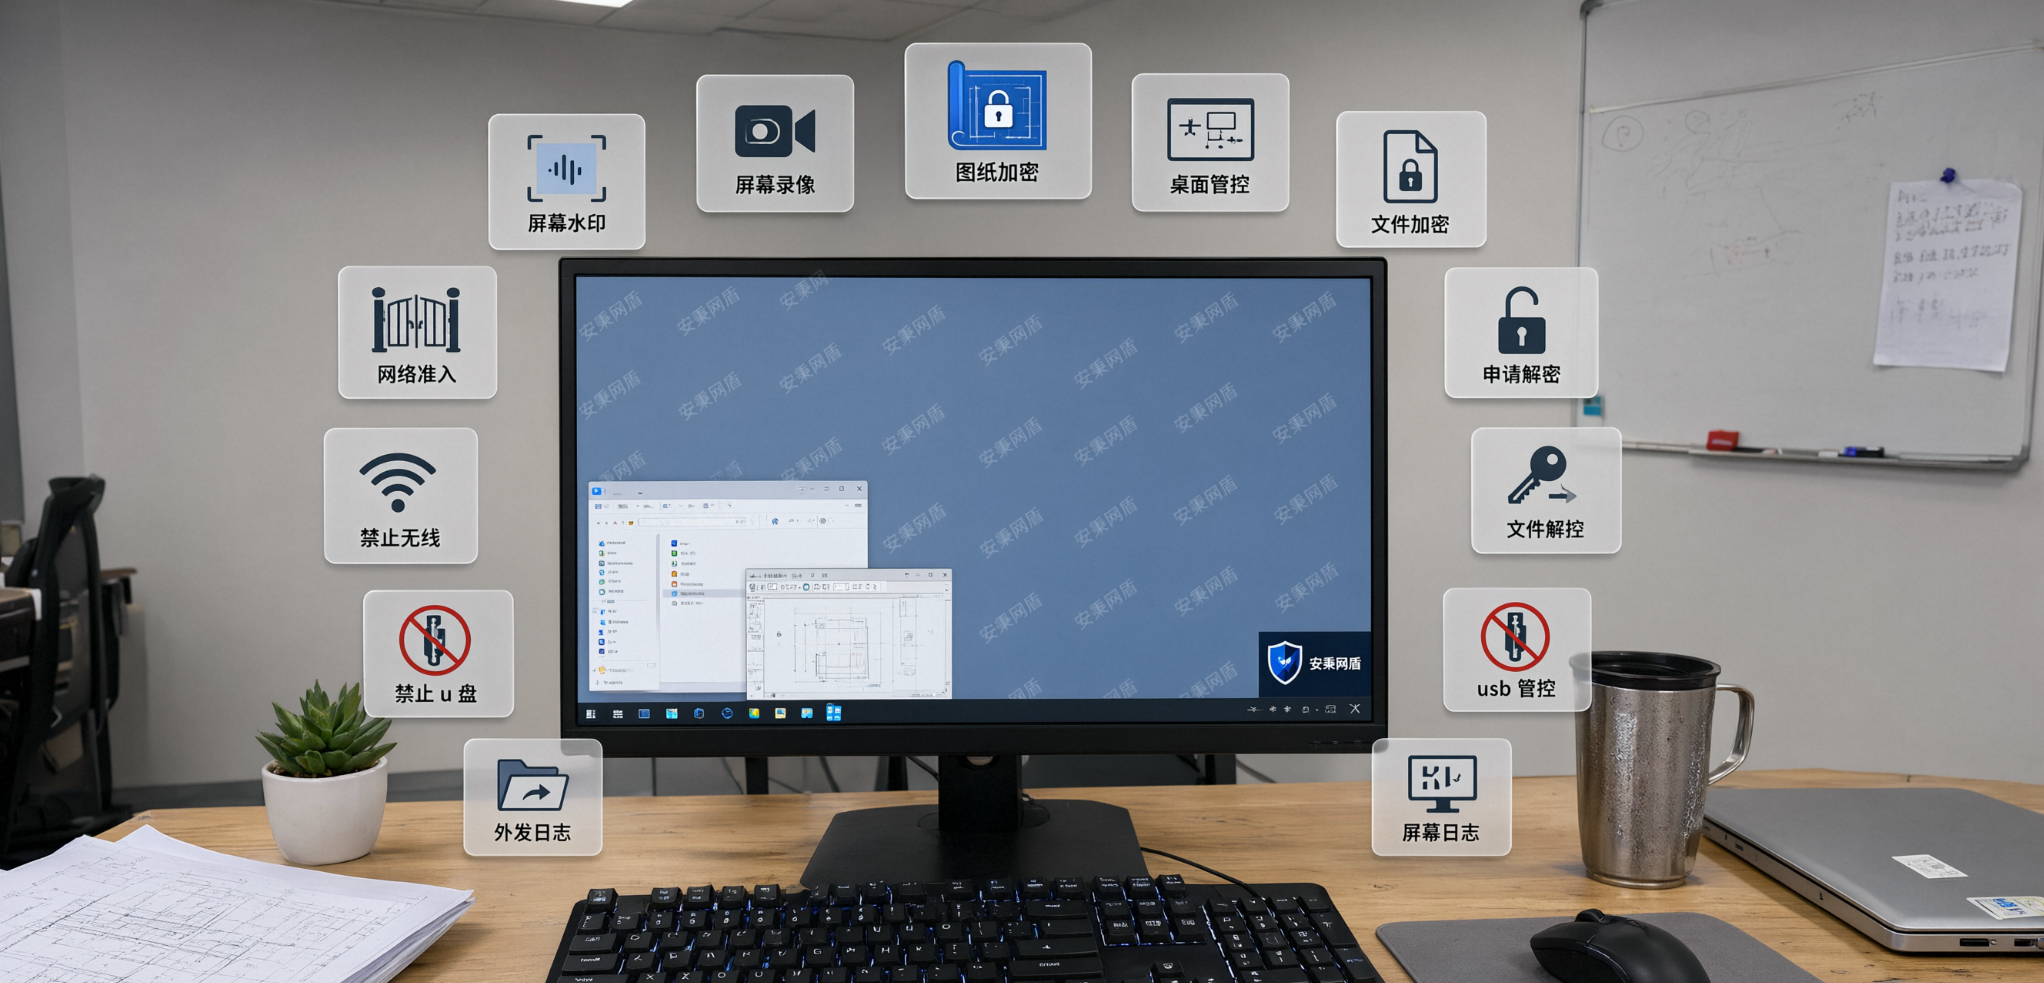
机密以上的文档强制加密、禁止复制、访问留日志。绝密的只能在隔离环境里看,禁止一切导出。
谁来定级?创建者初标,安全团队复核,有争议安全团队说了算。存量文档按目录批量定级,别想着一个个标,标不完的。
说几句实在话
防泄密不是IT一个部门的事,HR、法务、业务主管不配合,技术做再多都是纸糊的。
别追求100%防住,真铁了心要泄密的人用脑子记都能带出去。目标是提高成本、确保可追溯、形成威慑。
先开审计跑一两个月,摸清边界,再逐步收紧。上来就阻断,研发一定想办法绕。
最后一点:源头加密+行为管控+网络隔离,三层缺一不可。 只做行为管控不做加密,管控一定有漏洞;只做加密不做管控,内部协作效率会出问题。安秉网盾解决的是加密这层,但整体方案还是要自己搭。
本文来源:国家网信办,网络空间安全学院
主笔专家:田有亮
责任编辑:编辑部-马俊驰
最后更新时间:2026年10月12日