
一个学姐毁掉的一生:从间谍案到你的电脑,安全这件事没人能置身事外
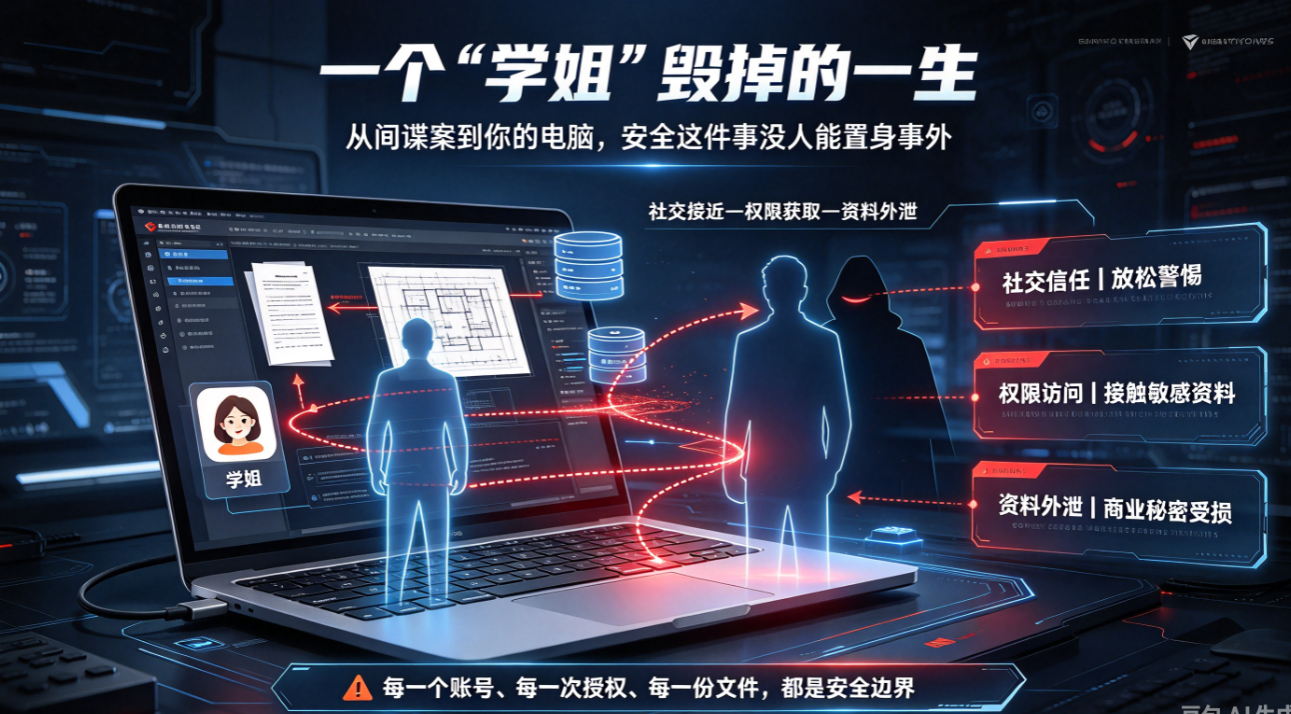
国家安全部披露,大陆学生小哲赴台交流时被台间谍以“学姐”身份感情拉拢,回国进入涉密实验室后提供近百份国防科工情报,最终被追刑责。案件警示境外渗透常伪装成学术交流、招聘、社交等,目标包括高校学生和科研人...
2026年9月26日,国家安全部公开披露了一起案件。
大陆学生小哲赴台交流期间,被一个自称"学姐"的人盯上了。她叫许莉婷,温柔、体贴、嘘寒问暖,看起来就是一个热心肠的学姐。
但她的真实身份,是台湾间谍情报机关人员。
感情是饵,目的是策反。小哲回国后进入涉密实验室,在"学姐"的持续拉拢下,先后提供了近百份国防科工领域情报。
最终,他因"为境外非法提供国家秘密罪"被依法追究刑事责任。
一个前途无量的年轻人,就这么毁了。
国家安全离你没那么远
很多人觉得间谍是电影里的事,跟自己没关系。
但现实是,境外情报机构的渗透手段早就不是"黑衣墨镜跟踪你"了。他们可能伪装成学术交流的同行、招聘平台的HR、社交软件上的"朋友",甚至游戏里的队友。
他们的目标也不只是军人和官员。高校学生、科研人员、企业工程师,只要你接触到的信息有价值,你就可能被盯上。
小哲的案子最让人警醒的一点是:他不是被胁迫的,他是被"温水煮青蛙"的。 从一顿饭、一次聊天、一份小礼物开始,一步步滑进去,等意识到的时候已经回不了头了。
国家安全不是口号,是每一个接触敏感信息的人脑子里那根弦。
从国家安全到企业安全,逻辑是一样的
小哲的案子发生在国防科工领域,但同样的逻辑,在商业世界里每天都在上演。
竞品公司挖你的核心研发,不一定用间谍手段,但会用高薪、用股权、用"更好的平台"。人走了,代码带走了,架构带走了,客户名单带走了。你连哭的地方都没有。
我见过太多这样的案例:
一个做自动驾驶的公司,核心算法工程师跳槽到竞品,三个月后竞品发布了几乎一模一样的方案。
一个做SaaS的企业,销售总监离职,带走了全部客户数据库,转头就开始撬老客户。
一个芯片设计公司,离职员工把版图文件拷走,半年后市面上出现了一颗引脚兼容的"竞品芯片"。
这些不是电影,是真实发生的商业战争。
企业数据安全,源头加密是底线
很多企业做数据安全,思路是"管控"——装DLP、管USB、审外发。这些当然要做,但有一个根本问题:如果文件本身是明文,任何一个管控点被绕过,数据就裸奔了。
真正踏实的做法是源头加密。文件落地就是密文,不管它被拷到哪里、传到哪台电脑,没有授权就打不开。
我们目前在用的方案是安秉网盾。几个核心能力说一下:
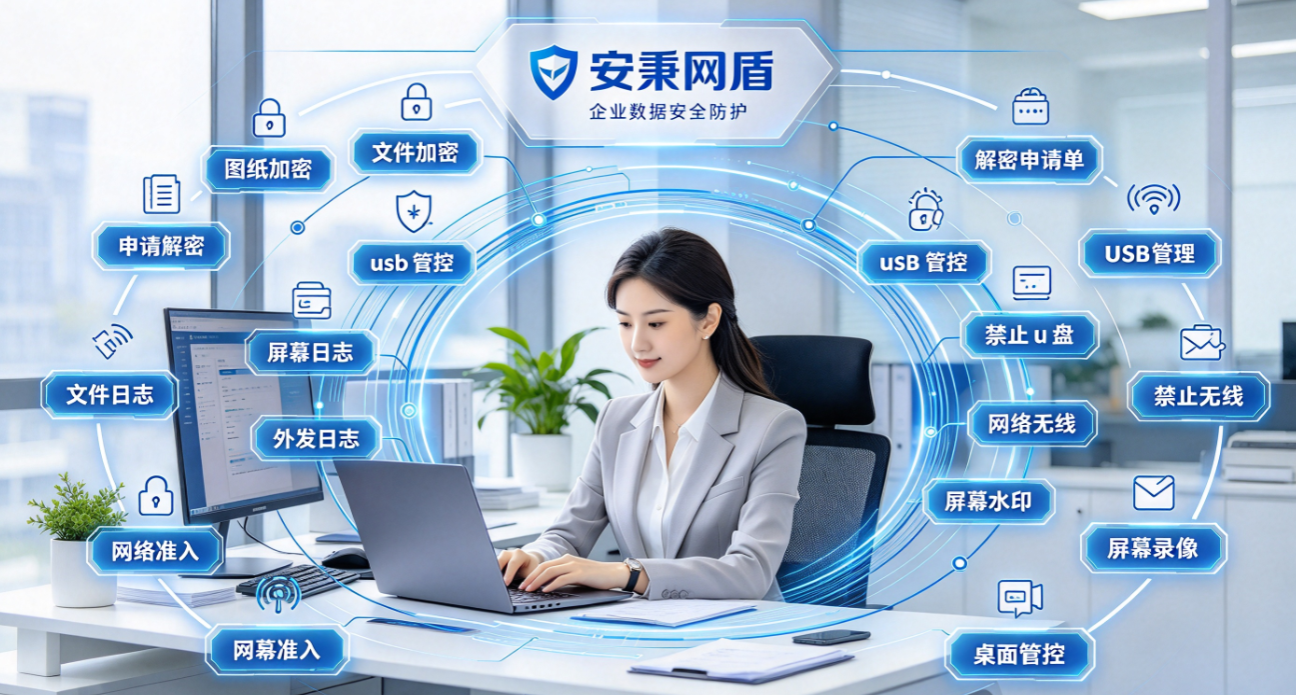
透明加密: 研发打开文件、编辑文件、保存文件,全程无感,不需要手动操作。文件在本地是正常内容,一旦脱离授权环境,打开就是乱码。这意味着即使有人把文件拷到U盘带出去,没有授权环境就是一堆废数据。
细粒度策略: 可以按文件类型、按目录、按进程来配。比如只对代码目录下的源码文件加密,研发的日常文档不受影响,不会误伤正常工作。
外发管控: 需要把文件发给外部合作方时,走审批解密流程,解出来的文件可以设有效期,过期自动失效。不是"发出去就管不了了"。
离线授权: 出差、居家办公场景下,可以设定时长离线使用,到期自动锁定,兼顾安全和效率。
说白了,安秉网盾解决的就是一个问题:让数据本身失去"被偷走"的价值。 你偷走了也打不开,这才是真正的兜底。
再说说个人信息安全
国家安全、企业安全之外,其实我们每个人每天都在裸奔。
你的手机号被卖过多少次?你的快递地址、外卖记录、浏览历史,有多少在暗网上流通?你注册过的那些小网站,数据库被拖库了你知道吗?
几个最基本的习惯,真的要做到:
不同平台用不同密码,至少核心账号(银行、邮箱、社保)要独立。开启两步验证,别嫌麻烦。不明链接不点,不明WiFi不连。手机里的敏感照片别存云端,或者至少加密存储。
你觉得你的信息不值钱?对骗子来说,你的信息就是钱。
最后说几句
小哲的案子,本质上是一个安全意识为零的年轻人,被精准猎杀了。
他不是坏人,他只是不知道那根线在哪里,不知道踩过去就回不来了。
国家安全也好,企业安全也好,个人安全也好,道理是一样的:安全不是出了事才想起来的东西,是每一天、每一个操作里都要带着的意识。
别等出了事才后悔。有些代价,付不起。
本文来源:企业数据安全官,中国网信网
主笔专家:刘庆功
责任编辑:编辑部-张景辰
最后更新时间:2026年10月12日