
基于FUSE与TPM硬件安全边界的透明文件加密方法及系统
提出一种基于FUSE与TPM硬件安全边界的透明文件加密方法及系统。针对现有方案密钥明文驻留内存易泄露问题,将文件密钥生成、存储及加解密运算下沉至TPM内部,结合FUSE实现用户态透明访问。系统采用加密...
基于FUSE与TPM硬件安全边界的透明文件加密方法及系统
1. 技术背景与问题
文件透明加密技术可在不改变用户操作习惯的前提下,对敏感文件自动加解密。现有方案如 ecryptfs、fscrypt 等,通常将文件密钥加载到系统内存中,由内核或配合模块完成加解密运算。此类方案虽然兼顾透明性与效率,但密钥明文长期或阶段性驻留内存,攻击者可通过核心转储、交换分区离线读取、运行期内存扫描或调试注入等方式获取密钥。一旦密钥泄露,攻击者可能批量解密历史加密文件,造成敏感数据大规模泄露。
针对上述问题,该技术提出以 TPM 硬件为安全边界,将文件密钥明文的生成、存储和解密运算全部下沉至 TPM 内部,同时利用 FUSE 机制实现用户态透明文件访问,在保持操作体验无感的前提下,显著提升密钥安全性。
2. 总体系统架构
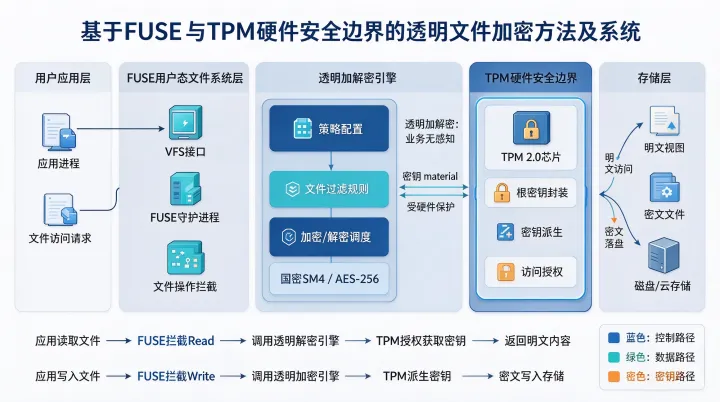
该方案在逻辑上划分为用户态、内核态和硬件层三个层次。
用户态空间 :用户应用通过标准 POSIX 接口发起 open、read、write 等文件操作。FUSE 守护进程运行于用户态,是核心执行主体,通过 FUSE Library 与内核态 FUSE 驱动通信,通过 libtss 与 TPM 硬件交互。
内核态空间 :虚拟文件系统 VFS 统一管理文件访问,将针对 FUSE 挂载点目录的 IO 请求经 /dev/fuse 转发至 FUSE 驱动,再传递给用户态 FUSE 守护进程;同时,基于内核的常规文件系统负责底层实际存储。
硬件层 :存储介质用于持久化密文数据和密钥信息;TPM 硬件内部保存永不导出的私钥,负责生成文件密钥明文、解密密钥信息以及在硬件内部执行文件数据加解密。
FUSE 守护进程维护两条路径:一是用户可见的挂载点目录,用户在此进行常规文件操作;二是实际存储路径,用于存放加密后的文件数据和元数据,与挂载点目录相互隔离。
3. 核心处理流程
该方案的核心方法包括以下步骤:
接收 IO 请求 :FUSE 守护进程接收 VFS 转发的、针对目标文件的 IO 请求。目标文件存储于挂载点目录,并关联有密钥信息。该密钥信息由 TPM 利用其内部私钥对文件密钥明文加密得到,文件密钥明文在文件创建时由 TPM 生成。
加载密钥信息至 TPM :FUSE 守护进程从目标文件属性信息中读取密钥信息,并加载至 TPM。TPM 在内部利用私钥解密,恢复文件密钥明文,并以密钥对象形式存储于内部瞬态资源槽位。
获取待处理数据并送入 TPM :根据 IO 请求类型,FUSE 守护进程获取待处理数据,即待加密的文件明文或待解密的文件密文,并将其传输至 TPM。TPM 在内部使用文件密钥明文完成加密或解密。
生成 IO 响应 :FUSE 守护进程接收 TPM 输出的数据处理结果,生成 IO 响应并返回 VFS,最终反馈给用户应用。
整个过程中,文件密钥明文始终不离开 TPM 硬件边界,系统内存仅传递密钥信息和文件数据。
4. 关键机制设计
4.1 加密 extent 文件组织
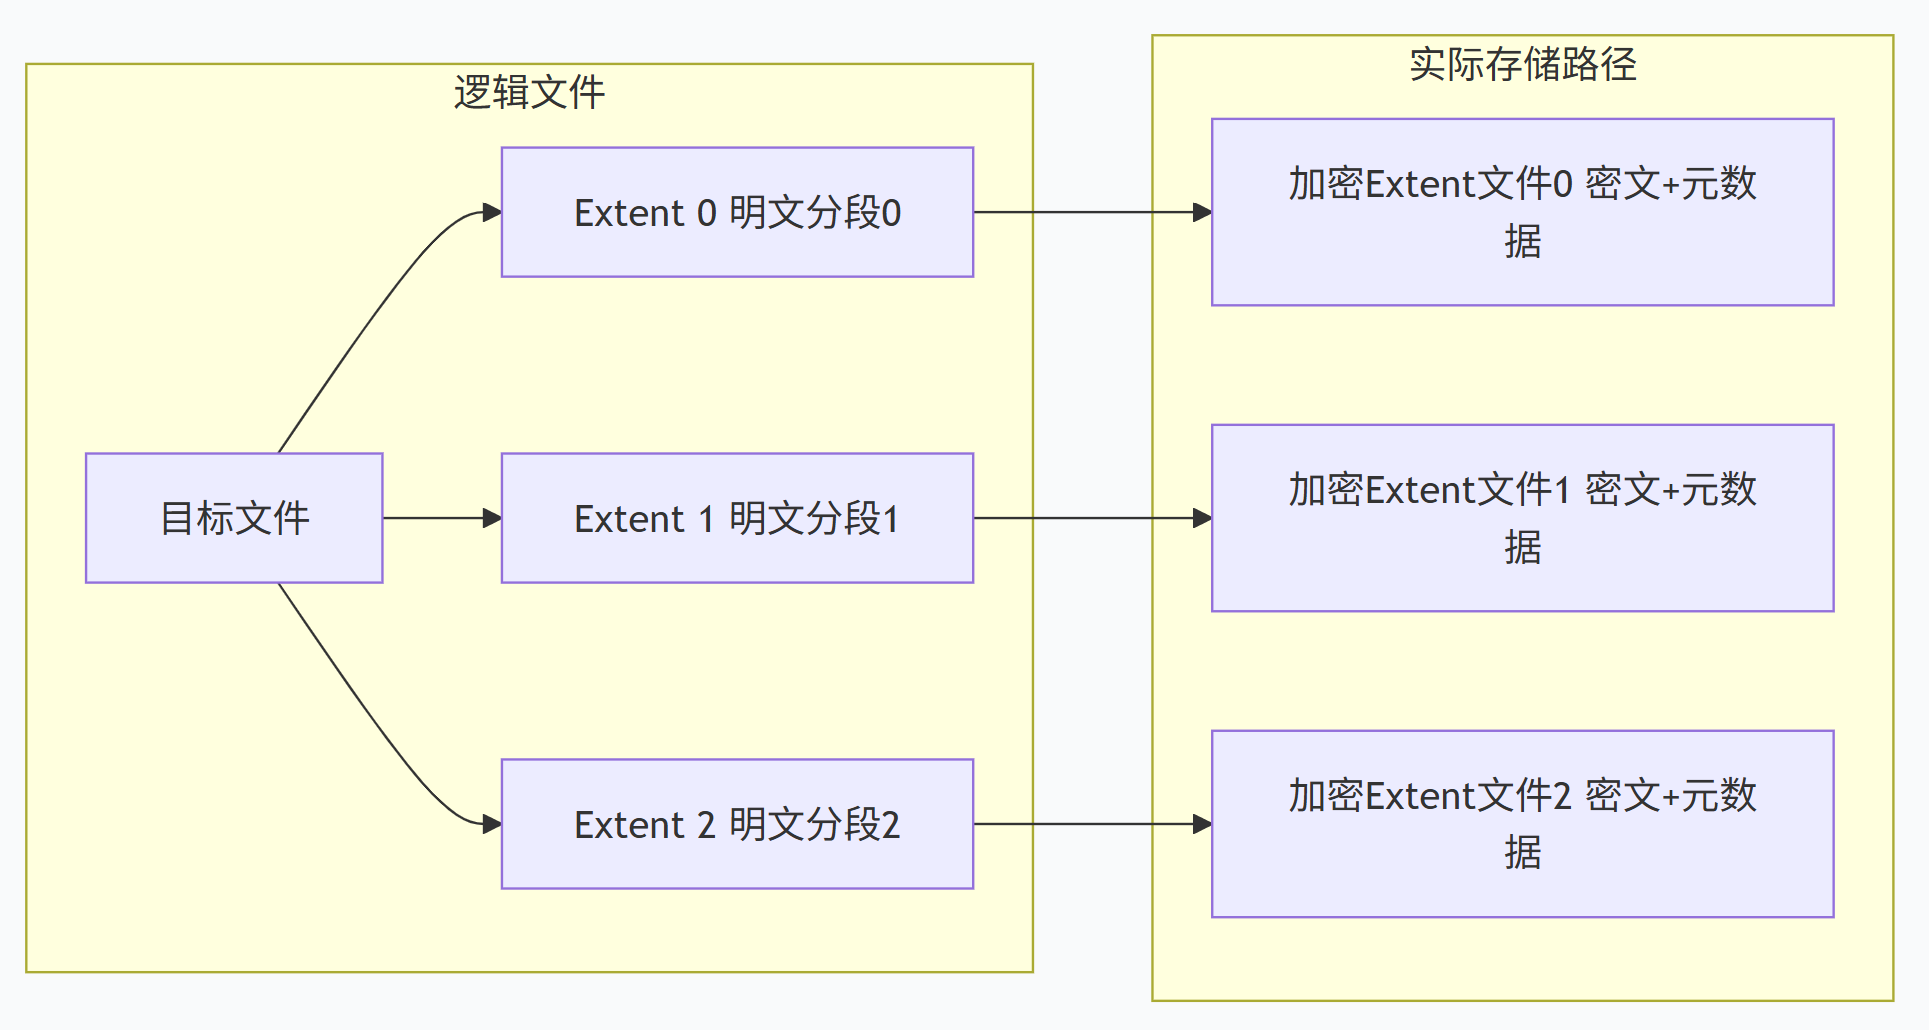
对于非目录类型的普通文件,目标文件在逻辑上被组织为至少一个固定大小的加密 extent 文件。每个加密 extent 文件对应目标文件的一个明文分段,存储该分段经 TPM 加密后的密文分段。加密 extent 文件大小不超过 TPM 单次加密或解密操作所能处理的最大数据长度,以适配 TPM 处理能力。
加密 extent 文件存储于实际存储路径下,其文件内容为密文数据,扩展属性保存元数据,至少包括初始化向量,还可包括实际明文大小、加密算法标识、密钥公开信息、TPM 保护密钥信息、状态标记等。该结构支持随机读写、局部更新和异常恢复,修改部分内容时无需全量加解密。
4.2 面向不同 IO 类型的处理
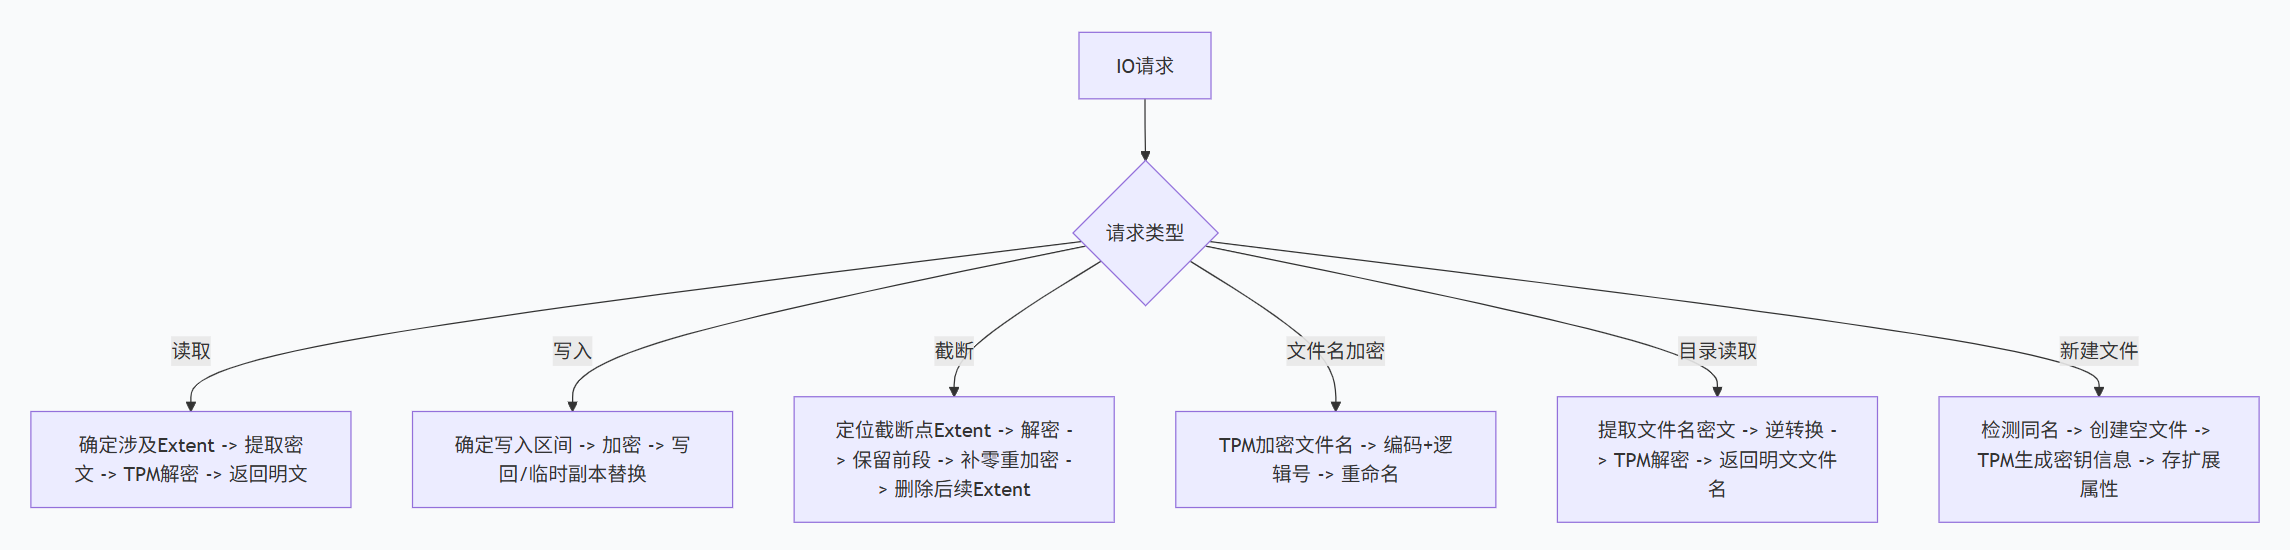
数据读取 :确定读取范围涉及的加密 extent 文件,提取密文分段送入 TPM 解密,返回明文;可缓存明文分段以减少重复解密。
数据写入 :根据写入偏移量和长度确定涉及的 extent 及写入区间。追加写入时处理最后一个 extent 未满或已满情况;更新写入时区分全量覆盖和局部覆盖。局部覆盖采用“读取旧密文—解密—内存合并—重新加密—完整写回”流程。明文不足固定大小时补零,并在元数据中记录真实长度。
文件截断 :定位截断点所在 extent,解密后保留截断点之前数据,末尾补零至固定大小并重新加密,更新实际明文大小,删除逻辑上位于其后的所有加密 extent 文件。
文件名加密 :TPM 加密文件名后,将密文结果转换为符合文件命名要求的字符序列,如 Base64 或十六进制编码,再拼接逻辑号对 extent 文件重命名。目录读取时执行逆转换,使用户看到原始明文文件名。
新建文件 :检测实际存储路径是否存在同名加密文件;若不存在,创建空文件,并调用 TPM 生成密钥信息,作为扩展属性保存。
4.3 密钥生命周期与 TPM 对象管理
TPM 内部瞬态资源槽位有限。为提升性能,方案引入多种管理机制:
超时清除 :对加载至 TPM 内部的文件密钥明文设置超时定时器,超时未使用则清除,释放槽位并缩短密钥驻留时间。
热点密钥持久化 :监测密钥信息单位时间内加载调用频次,超过阈值则调用 TPM 持久化操作,将其提升为持久对象,减少重复加载开销。
密钥对象池 :系统空闲时,TPM 预生成候选密钥明文存入密钥对象池,供新建文件使用,降低即时生成密钥的时延。
4.4 身份验证与访问策略
在将密钥信息加载至 TPM 前,FUSE 守护进程可接收验证方式参数。若为 PCR 度量值验证,则调用 TPM 的 PCR 验证操作;若为用户密码验证,则调用密码验证操作。验证通过后,才允许密钥信息传输至 TPM。该机制可结合多因素认证,确保只有可信平台状态或授权用户才能触发密钥恢复。
4.5 崩溃一致性与恢复
写入加密 extent 文件时,方案采用临时副本替换机制。当前待写入 extent 文件及其临时副本设置状态标记:第一状态值表示待修改,第二状态值表示已修改完成。写入完成后,以临时副本替换原文件。若 FUSE 守护进程崩溃,恢复阶段遍历相关 extent 文件,检测临时副本状态:不存在临时副本则维护原文件状态;临时副本为第一状态值则删除;为第二状态值则用其替换原文件。该机制无需复杂事务系统即可实现密文文件一致性恢复。
5. 有益效果
密钥安全本质提升 :文件密钥明文自生成后始终驻留 TPM 内部,系统内存和磁盘均不出现密钥明文,可抵御 coredump、swap 离线攻击、内存扫描等常规攻击。
透明访问体验 :基于 FUSE 用户态文件系统,用户应用通过标准 POSIX 接口访问挂载点目录,无需感知密钥管理、加解密和底层存储布局。
适配 TPM 处理能力 :通过加密 extent 文件拆分,避免大文件整体送入 TPM 导致性能下降或失败,支持随机读写和局部更新。
性能与安全兼顾 :通过超时清除、热点持久化、密钥对象池、明文缓存和动态 extent 调整等机制,优化高频访问和并发 IO 场景。
异常恢复能力 :临时副本与状态标记机制提升写入过程中的崩溃一致性,避免数据损坏。
6. 结语
该技术文献提出的基于 FUSE 与 TPM 的文件处理方案,以“密钥不出 TPM”为核心原则,构建了密钥生成、存储、使用和销毁的完整安全链路。其将 FUSE 的透明访问能力与 TPM 的硬件安全能力结合,在用户无感的前提下实现高安全透明加密,适用于终端设备、服务器及专用计算设备中对敏感数据保护要求较高的场景。
本文来源:文件加密专家网,企业安全中心
主笔专家:刘浩
责任编辑:编辑部-张景辰
最后更新时间:2026年10月12日