
筑牢企业防泄密防线:《网络安全法》第二十一条深度解读与合规指南
在数字化浪潮下,数据成为企业核心资产,但泄露风险高。《网络安全法》第二十一条要求网络运营者履行安全保护义务,企业防泄密需落实四大核心:制度先行、技术防范、监测审计、数据加密。制度上明确负责人与操作规程...
在数字化浪潮下,数据已成为企业的核心资产。然而,频繁发生的数据泄露事件让企业面临巨大的经济和声誉损失。《中华人民共和国网络安全法》作为我国网络安全领域的基础性法律,其第二十一条明确规定了网络运营者应当按照网络安全等级保护制度的要求履行安全保护义务。
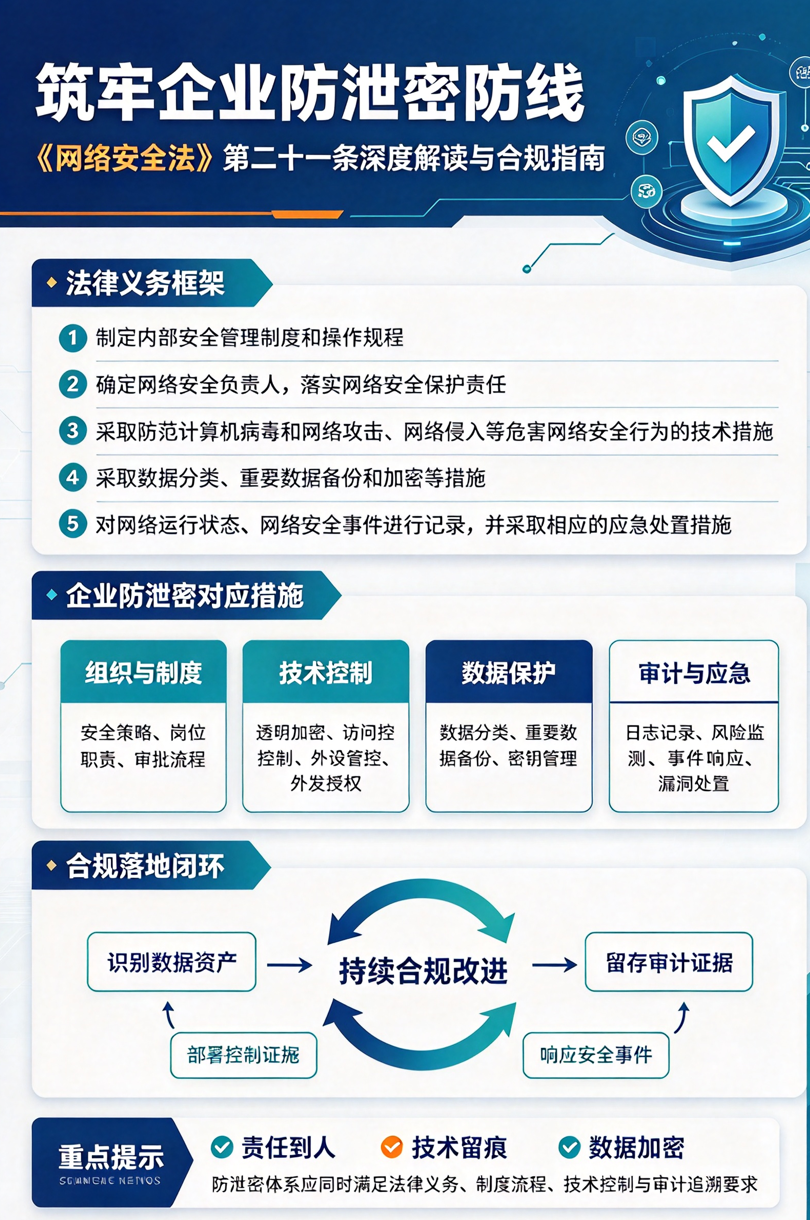
针对企业普遍关心的“防泄密”工作,该条款的落地要求可归纳为四大核心义务,这不仅是法律的硬性规定,更是企业构建数据安全防线的基石。以下是对这四项义务的深度解读:
一、 制度先行:明确“谁来管”与“怎么管”
法律要求: 制定内部安全管理制度和操作规程,确定网络安全负责人,落实网络安全保护责任。
解读: 防泄密不能仅靠技术堆砌,必须先有顶层设计。企业必须建立完善的内部安全管理制度,制定标准化的操作规程。更重要的是,必须明确“网络安全负责人”,将安全责任落实到具体的人。这是防泄密工作的“指挥中枢”,确保在发生安全事件时有人负责、有章可循。
二、 技术防范:构筑抵御外部攻击的防火墙
法律要求: 采取防范计算机病毒和网络攻击、网络侵入等危害网络安全行为的技术措施。
解读: 这是防范外部威胁的基础要求。企业必须部署必要的安全技术手段(如防火墙、杀毒软件、入侵检测系统等),防止黑客攻击、病毒植入等外部侵入行为。一旦防线被外部攻破,企业的核心数据将面临被窃取或加密勒索的巨大风险。
三、 监测审计:让数据流动有迹可循
法律要求: 采取监测、记录网络运行状态、网络安全事件的技术措施,并按照规定留存相关的网络日志不少于六个月。
解读: 这项义务强调了“审计”的重要性。企业需要对网络运行状态进行实时监测,并完整记录网络安全事件。法律特别规定了 “网络日志留存不少于六个月” 的红线。在发生泄密事件时,完整的日志是溯源追责、界定损失和向监管机构证明自身已尽到合理注意义务的关键证据。
四、 数据加密:防泄密的核心防线
法律要求: 采取数据分类、重要数据备份和加密等措施。
解读: 这是四项义务中与企业防泄密最为直接相关的一环。企业需要对数据进行分类分级,识别出“重要数据”并实施重点保护。除了定期备份以防止数据丢失外, “加密” 是防泄密的最后一道也是最强有力的防线。即使数据被非法窃取,只要加密措施到位,窃取者也无法读取真实内容,从而保障了数据的机密性。
总结与合规建议:制度、技术、审计、加密缺一不可
综合来看,《网络安全法》第二十一条的这四项义务构成了企业防泄密工作的法律基础—— 制度、技术、审计、加密缺一不可 。这是一个立体的、多维度的防御体系。
对于企业而言,合规不能停留在纸面上。正如您正在调研的 透明加密、文档加密、源代码加密 等技术方案,正是落实“数据加密”这一法定义务的具体手段。
行动建议:
查漏补缺 :对照上述四项义务,评估企业现有的安全管理制度和技术手段是否达标。
技术落地 :将数据加密技术(特别是针对核心文档和源代码的透明加密)融入日常业务流程,实现数据“在内部透明使用,在外部无法打开”。
留存证据 :确保日志审计系统正常运行,满足六个月以上的留存要求,以备合规检查。
在日趋严格的监管环境下,主动履行《网络安全法》规定的安全保护义务,不仅是避免法律处罚的必然要求,更是企业赢得客户信任、保障业务连续性的战略投资。
本文来源:企业数据安全官,国家网信办
主笔专家:廖鑫
责任编辑:编辑部-赵星然
最后更新时间:2026年10月13日