
工业设计院图纸防泄密管理:多部门协作下如何做到文件只进不出
文章指出设计院核心资产是图纸,但跨部门流转和外发易导致泄密,传统制度依赖自觉难以管控。安秉网盾以驱动层透明加密为基础,结合内外网密级隔离、U盘白名单、外发权限控制、水印日志和离线授权,实现图纸“只进不...
图纸就是设计院的饭碗
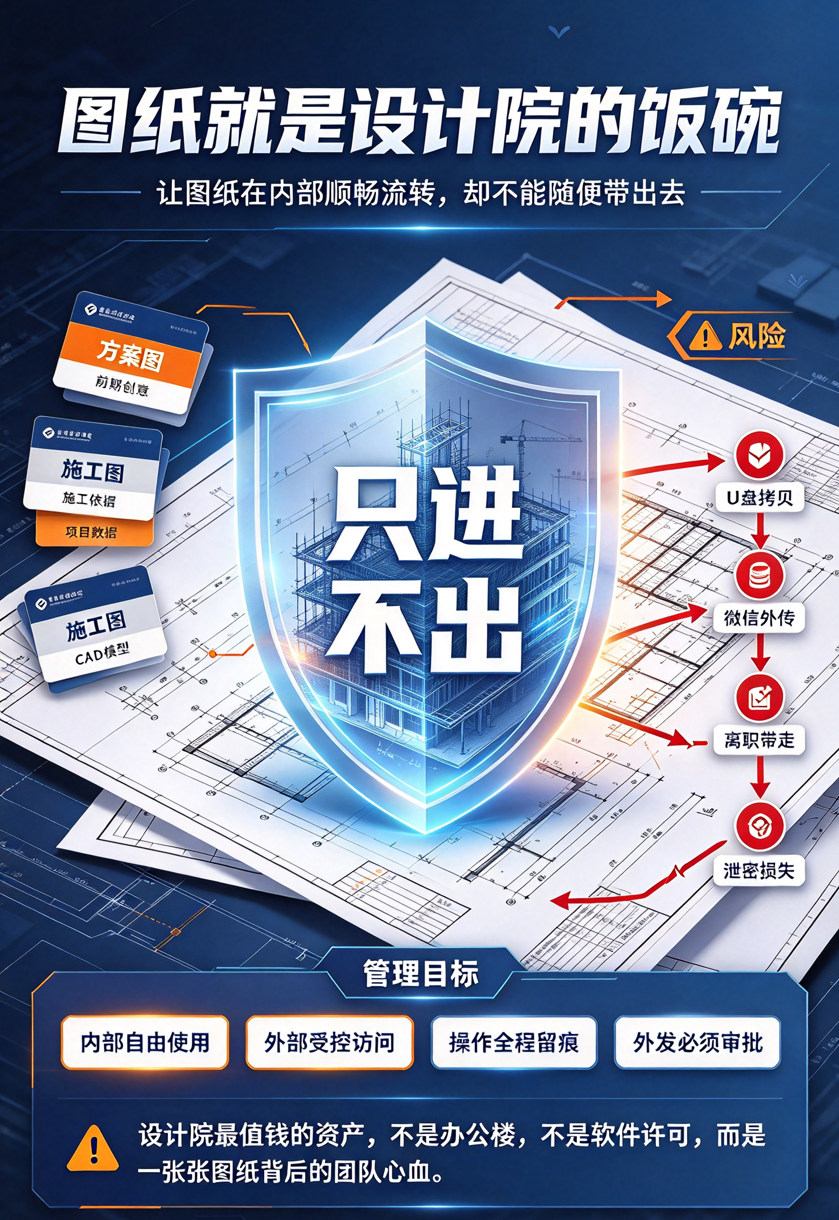
做过设计院信息化的人都知道,设计院最值钱的东西不是办公楼,不是软件许可证,而是那些图纸。从前期方案到施工图,从建筑到结构到机电,一个项目下来几百上千张图纸,那是整个团队几个月甚至几年的心血。
但问题也恰恰出在这里。设计院的业务模式决定了图纸必须在多个部门之间频繁流转——建筑所出了方案要发给结构所配合,结构所算完了要反馈给建筑所调整,机电所提条件图给建筑所预留洞口,景观所还要跟规划所对接总图。一个项目下来,图纸在部门之间来回跑几十次是常事。
流转本身不是问题,问题是流转过程中文件很容易"跑偏"。有人顺手拷到U盘带回家加班,有人把图纸通过微信发给朋友"参考一下",有人离职的时候把整个项目文件夹打包带走。这些事情在设计院并不罕见,但一旦发生,损失往往很难挽回。
所以很多设计院的管理者都在想一个问题:能不能让图纸在内部随便用,但就是出不去?
这就是所谓的"只进不出"。
为什么传统手段管不住
说实话,大部分设计院不是没有管理制度。保密协议签了,文件夹权限设了,开会的时候也反复强调过。但这些东西有一个共同的弱点:全靠人的自觉。
你设了文件夹权限,但设计人员之间互相拷贝文件是日常工作需要,你不可能把这条路堵死。你签了保密协议,但真出了事,追责成本极高,而且往往为时已晚。你口头强调不能外发,但人家回家加班总得把文件带出去吧?
归根结底,制度是"软约束",而图纸管理需要的是"硬约束"。必须从技术层面把这件事锁死,让文件本身"出不去",而不是靠人去遵守规则。
安秉网盾的思路:让文件自己"长锁"
安秉网盾做数据防泄密已经很多年了,在设计院和测绘院这个领域积累了不少案例,像山东鲁北设计院、宁波一格交通设计院、郑州水利建筑勘测设计院、天津市测绘院等都是他们的客户。他们的方案思路其实不复杂,核心就一句话:给文件本身加上锁,让它在授权范围内使用畅通无阻,一旦超出范围就自动变成打不开的密文。
具体来说,这套方案解决了设计院图纸管理中的几个关键问题。
第一个问题:怎么加密才不影响干活
设计院最怕的就是安全系统影响效率。你让设计人员每次打开图纸都要输密码、每次保存都要手动加密,那肯定推不下去。
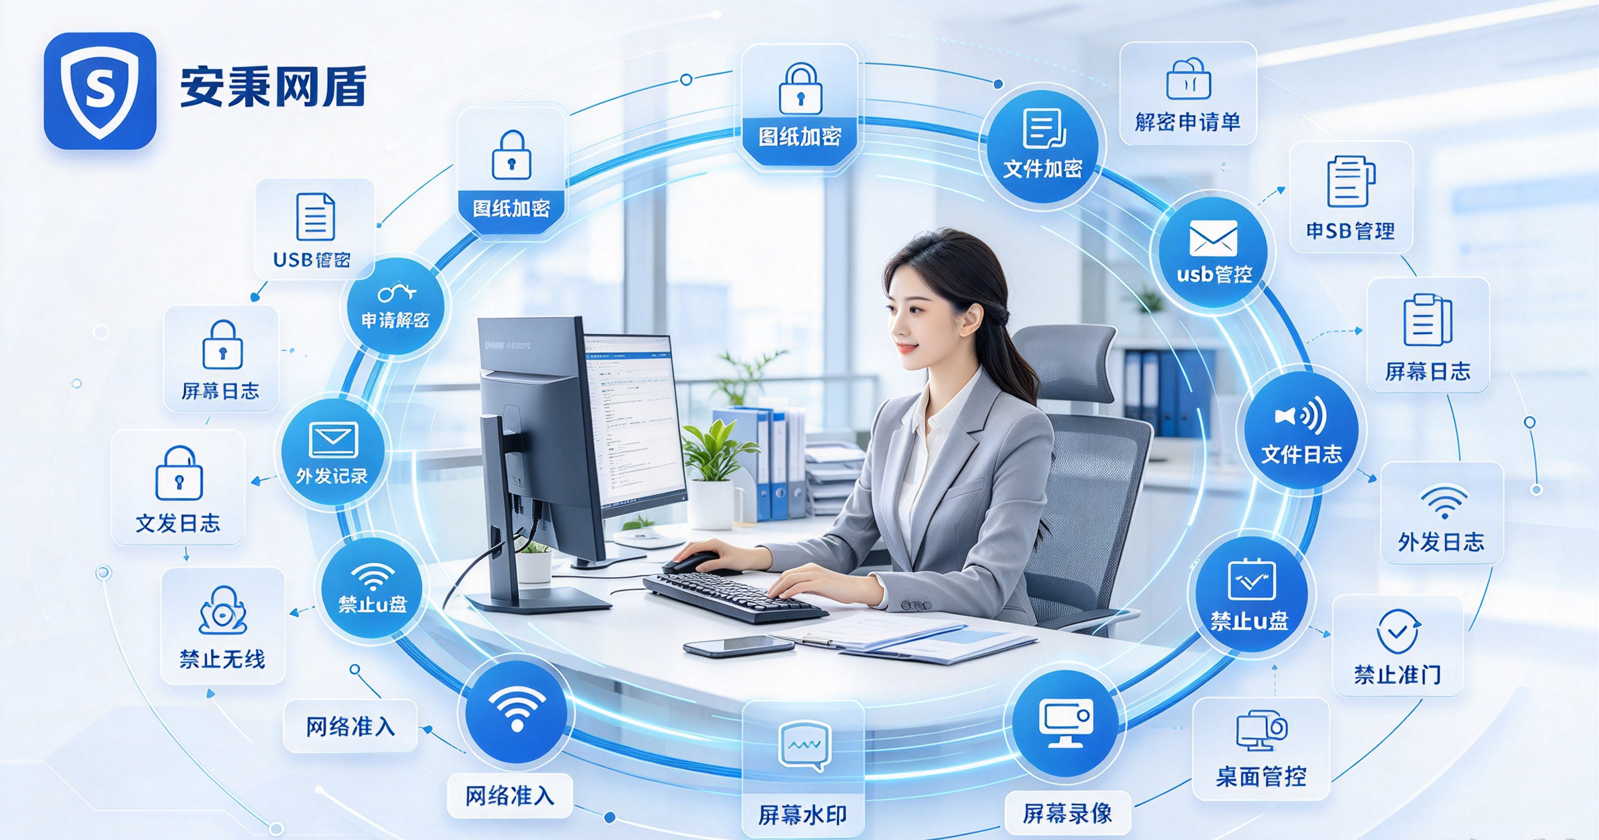
安秉网盾用的是驱动层透明加密技术。
什么意思呢? 就是加密这个过程发生在操作系统底层,设计人员完全感知不到。他打开CAD画图、保存文件、关闭文件,所有操作跟以前一模一样,没有任何额外步骤。但文件在落盘的那一刻就已经是加密状态了。
这个技术覆盖的文件类型也很全,CAD图纸、BIM模型、Word文档、PDF、勘测数据、计算书,基本上设计院常用的格式都能覆盖。而且它是全盘加密加落地加密,不管文件存在哪个目录、通过什么方式生成,只要落到磁盘上就是密文。
第二个问题:内外网怎么隔离
很多设计院的网络架构是内外网物理隔离的。内网做设计,外网上网查资料、跟甲方沟通。这就带来一个问题:内外网之间的文件怎么交换?
安秉网盾的做法是通过密钥密级来实现隔离。内网的加密密级设得高,外网的加密密级设得低。这样一来就形成了一个单向的访问控制:外网的文件传到内网,因为内网密级高,可以直接打开,不需要解密;但内网的文件传到外网,因为外网密级低,根本解析不了,打不开。
如果确实需要把内网文件发出去,必须走审批解密流程。这就从技术底层实现了"只进不出"——外面的东西可以进来用,里面的东西没有审批出不去。
第三个问题:U盘怎么管
内外网物理隔离的情况下,U盘是最常见的数据交换方式。但U盘也是最容易出问题的环节——随便一个U盘插上去就能拷走文件。
安秉网盾的做法是U盘白名单。管理员在内网电脑上设定哪些U盘是允许使用的,只有白名单里的U盘才能在内网电脑上读写数据。其他U盘插上去要么不识别,要么只能读不能写。
这个方案的好处是既没有把路完全堵死(毕竟内外网之间确实需要交换数据),又把风险控制在可管理的范围内。
第四个问题:外发给甲方的文件怎么控制
设计院不可能完全不跟外部打交道。方案要报给甲方审,施工图要交给施工单位,合作设计单位之间也要互提条件。这些文件一旦发出去,传统手段就管不了了。
安秉网盾对外发文件提供权限控制。你可以设定这个文件只能打开多少次、有效期多长、能不能打印、能不能复制。甚至可以绑定接收方的电脑信息,文件只能在指定的设备上打开。这样即使文件发出去了,也不至于完全失控。
第五个问题:出了事怎么查
再完善的防护也不能保证百分之百不出问题。万一真出了泄密事件,能不能快速定位是谁、什么时候、通过什么方式泄露的,这决定了后续处理的效率。
安秉网盾在这方面提供了两层保障。第一层是屏幕水印,每台电脑的屏幕上都会叠加IP地址、计算机名、日期时间等信息。如果有人拿手机拍屏幕,照片上会带有这些水印,可以直接追溯到具体是哪台电脑。第二层是操作日志,文件的创建、修改、复制、删除,U盘的插拔,打印操作,上网行为,全部有记录。出了问题可以回溯整个过程。
第六个问题:出差怎么办
设计人员出差是常态,去现场踏勘、去甲方汇报、去工地配合,都得带着笔记本电脑。如果电脑上的文件是加密的,出差的时候打不开怎么办?电脑丢了数据泄露怎么办?
安秉网盾支持离线授权。出差之前申请一个离线期限,在这个期限内可以正常打开加密文件。超过期限文件自动锁定。即使电脑丢失,没有授权的人也打不开里面的加密文件。
最后说几点实施层面的建议。
第一, 不要想着一步到位。建议先从核心部门试点,比如建筑所或者出图量最大的部门,跑通了再推广到全院。
第二, 加密策略的制定要跟业务部门充分沟通。哪些文件类型需要加密、哪些岗位需要什么权限、外发审批流程怎么走,这些都要根据实际情况来定,不能拍脑袋。
第三, 要预留一定的缓冲期。任何新系统上线都会有适应期,设计人员可能会有各种各样的问题,要有专人负责答疑和处理异常情况。
第四, 制度要跟上。技术是手段,不是目的。加密系统解决的是"能不能"的问题,但"该不该"的问题还是要靠制度来规范。两者配合才能真正把图纸管好。
设计院的图纸管理说到底是一个平衡问题——既要保障安全,又不能影响效率。安秉网盾的方案之所以在设计院行业用得比较多,就是因为它在这一点上做得比较到位:设计人员该干活干活,感知不到加密的存在;但文件确实出不去,想拷走、想外发,技术上就走不通。
对于正在考虑图纸安全管理的设计院来说,这个思路值得参考。
本文来源:中国网信网,360安全网
主笔专家:陈学斌
责任编辑:编辑部-李书涵
最后更新时间:2026年10月13日