
文件透明加密技术详解--驱动层透明加密安秉网盾
文件透明加密技术全解析, 1. 文件透明加密技术简介 文件透明加密技术是近些年来针对企业文件保密需求应运而生的一种文件加密技术,它有别于常见的文件密码加密。 所谓“透明”,是指对用户而言加解密过程不会...
文件透明加密技术是近些年来针对企业文件保密需求应运而生的一种文件加密技术,它有别于常见的文件密码加密。
所谓“透明”,是指对用户而言加解密过程不会被察觉。 当用户打开或编辑受保护文件时,系统将自动对未加密的文件进行加密,对已加密的文件解密。这种机制的核心特征在于:
存储状态 :文件在硬盘上以密文形式存储。
运行状态 :文件在内存中为明文。
环境依赖 :一旦改变使用环境(例如文件被非法拷贝到其他电脑),由于无法获得自动解密服务而无法打开,从而达到保护文件内容的目的。
透明加解密技术是与操作系统紧密结合的一种技术。Windows允许程序设计人员在内核和用户两个级别操作文件,因此加密进程可以在这两个层次截获文件读写操作,嵌入自己的加密算法进行加解密:
应用级别 :通常采用 API HOOK(俗称钩子)技术,称为 钩子透明加密 。
内核级 :采用文件过滤驱动,称为 驱动加密 。
2. 钩子透明加密技术早期的透明加密技术手段大多是通过 API 钩子技术进行,其工作方式为静态加密和重定向。
基本思想:打开时 :钩子程序拦截到受保护文件的打开操作。
重定向 :先将已加密的文件拷贝到一个临时目录中,然后告诉驱动程序把这个文件隐藏起来。
解密 :解密这个文件,并将这个临时文件返回给打开文件的进程。这样打开的就是磁盘上的一个明文文件,用户程序可以进行正常的处理(此处文件进行了整体的拷贝并解密)。
关闭时 :钩子拦截到关闭操作后,将那个明文的临时文件加密,然后再拷贝回来覆盖掉原文件。
简单来讲 :就是打开文件时,将加密文件的副本拷贝到隐蔽位置,然后把这个文件解密、打开;保存时再把临时文件加密后覆盖原文件。
优缺点分析: 这种加密实质上是通过临时文件来实现的。为了确保明文和密文之间的一致性,必须在每次用户存盘或者系统自动存盘的时候,对整个文件进行一次整体加密并复制到用户文件原来存储的位置。
缺点 :效率较低(需要多次复制完整文件);由于在计算机上保存了完整的明文文件,只要跟踪到临时文件所在位置即可能泄密;文件在打开和存储过程中需要多次复制,效率损失很大。
兼容性 :Hook API 的方式对于一些程序不能够完美的支持,兼容性有待考证。
3. 技术架构对比根据文件操作截获层次的不同,透明加密技术主要分为应用层(钩子)和内核层(驱动)两种架构。下图展示了两种技术在操作系统中的位置差异:
应用层与内核层的比较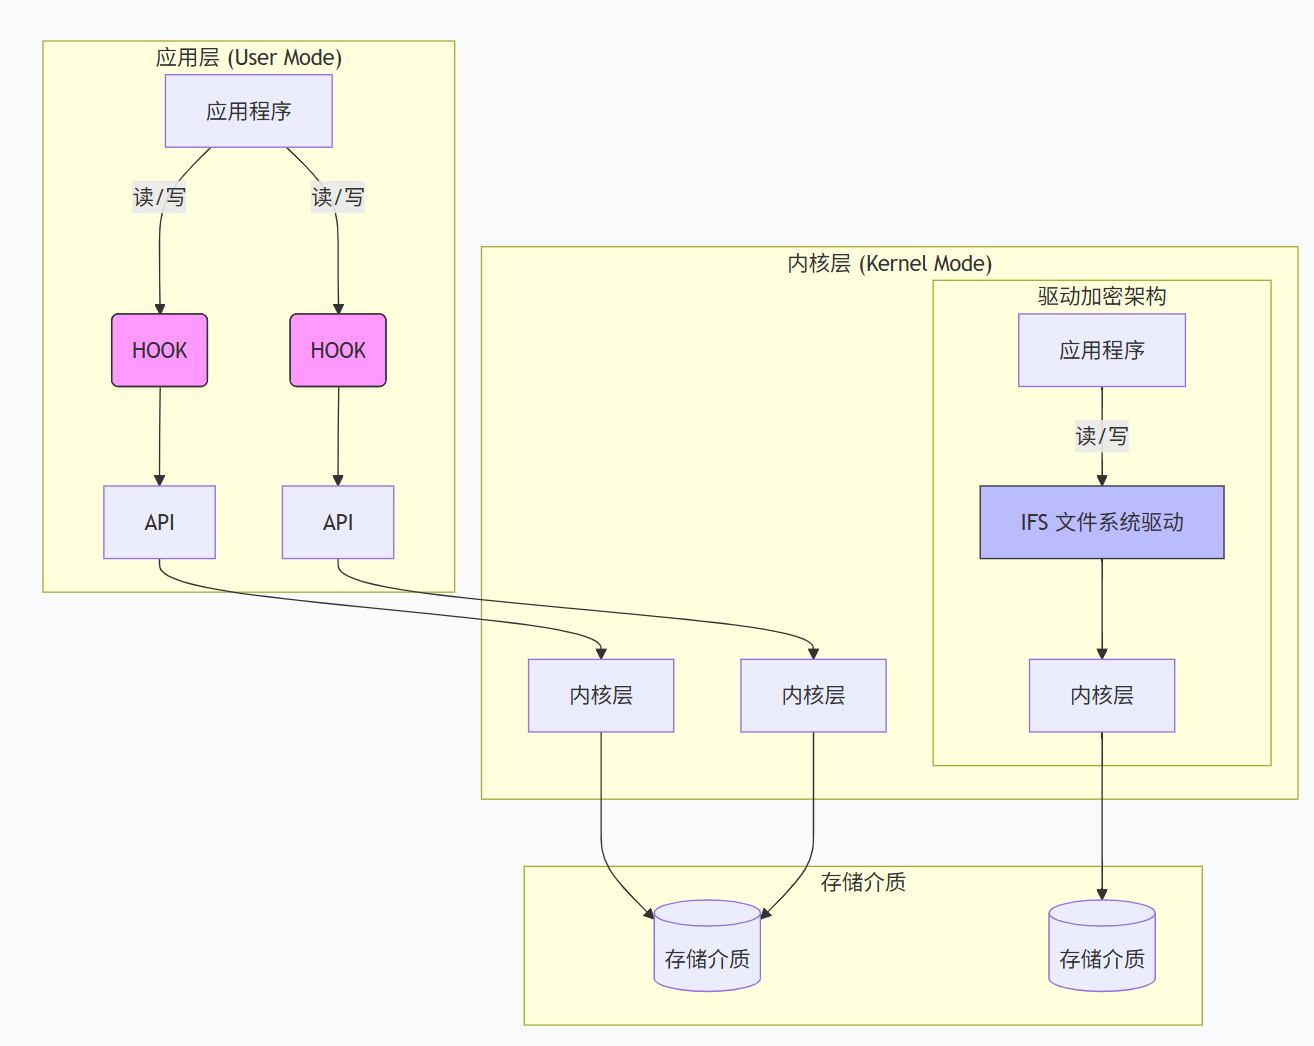
由于文件映射(File Mapping)的存在,在应用层进行动态加密比较困难。
虽然原理上有一定的可行性,但是其加密效率、兼容性、可移植性、稳定性较之内核层的过滤驱动加密要差很多。
应用层(钩子) :
优势:开发难度较小,网络操作能力强。
劣势:效率低,稳定性差,存在临时明文文件的安全隐患。
内核层(驱动) :
优势:效率高,稳定性好,无临时明文文件泄密风险,透明性更强。
劣势:开发难度大,对技术要求高。
内核驱动层透明加密技术的软件有 安秉网盾 加密软件
采用驱动层透明加密技术对企业重要的文件,图纸,源代码进行加密保护,十五年数据安全技术沉淀,20+专利著作权积累,30+行业数据防泄密方案实施经验,2w家客户的一致选择,300w台终端的稳定运行,为企业终端数据保驾护航。适合行业:机械制造,设计院,设备制造,新能源,光伏,电源开发,半导体芯片,机器人,汽车零配件,挖掘机生产,电气自动化,激光切割,智能装备,五金制造,电机制造等行业的企业使用。
支持各种操作系统,win全系列系统的文件加密,最新苹果MAC系统,linux系统,信创国产系统等平台的文件加密。
本文来源:企业数据安全官,数据安全研究院
主笔专家:王小云
责任编辑:编辑部-张景辰
最后更新时间:2026年10月10日