
如何设计适配的网络准入控制系统?2026年内网准入系统3大宝藏款推荐
本文介绍网络准入控制系统是防范内网非法接入的关键手段,选型应合适而非求贵。部署前需摸清资产、认证方式和修复缓冲策略。文章重点介绍安秉网盾的终端识别、多协议认证、合规检查、风险处置、日志审计和多方式接入...
内网最怕啥?不是黑客敲代码,是前台来了个修打印机的师傅,顺手把网线插到自己笔记本上,还笑着说“我就传个文件”。半小时后,告警屏红成一片,你端着泡面愣在原地。网络准入控制系统,说白了就是给内网装个较真的门房:不认识的设备先别进,不合规的先靠边。网络准入控制系统也不是越贵越好,想选对网络准入控制系统,合适才香。2026年内网准入系统怎么选?往下看。
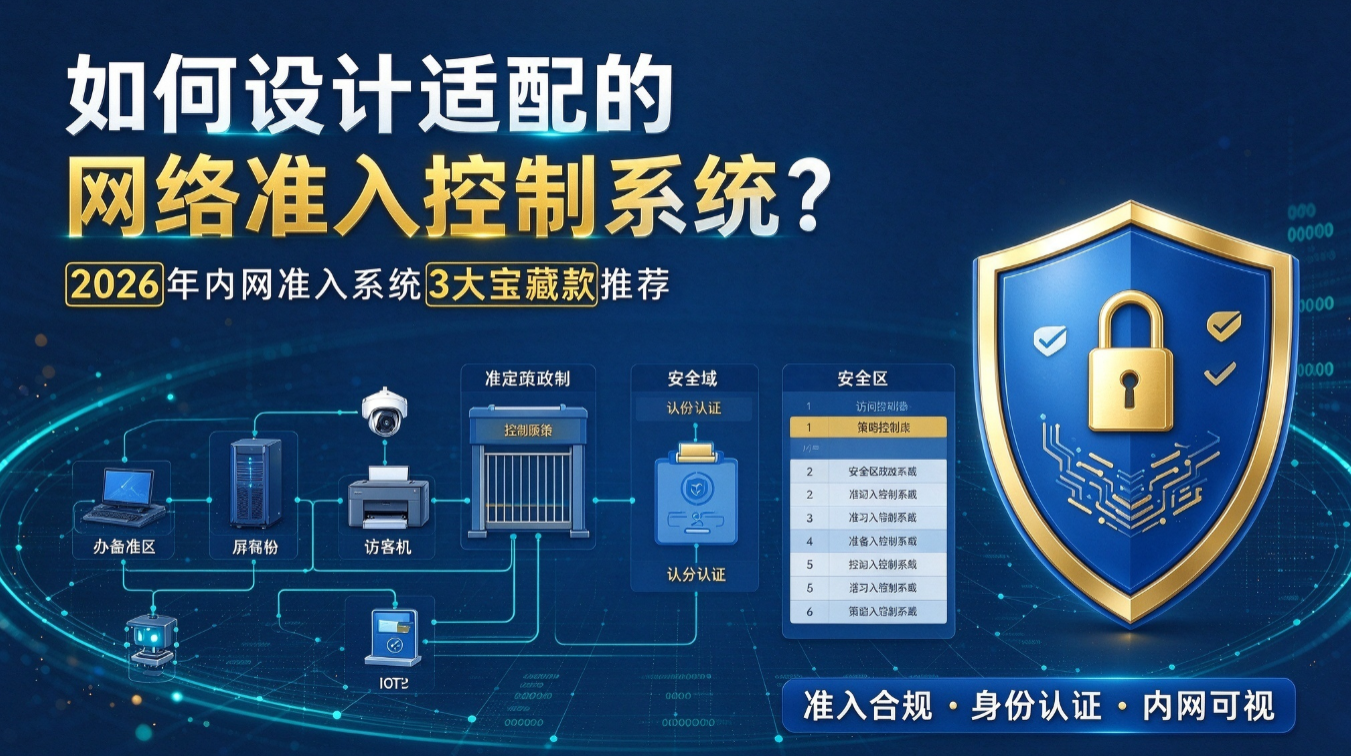
真要把网络准入控制系统设计得适配,别一上来就堆设备。先把家底摸清:员工电脑、打印机、摄像头、访客笔记本,各走各的规则。再看认证方式:员工走账号,访客走临时授权,外包走限期策略。最后留个缓冲:不合规设备别直接掐断,先丢进修复区,不然业务部门能追着你问为什么断网。
一、安秉准入系统
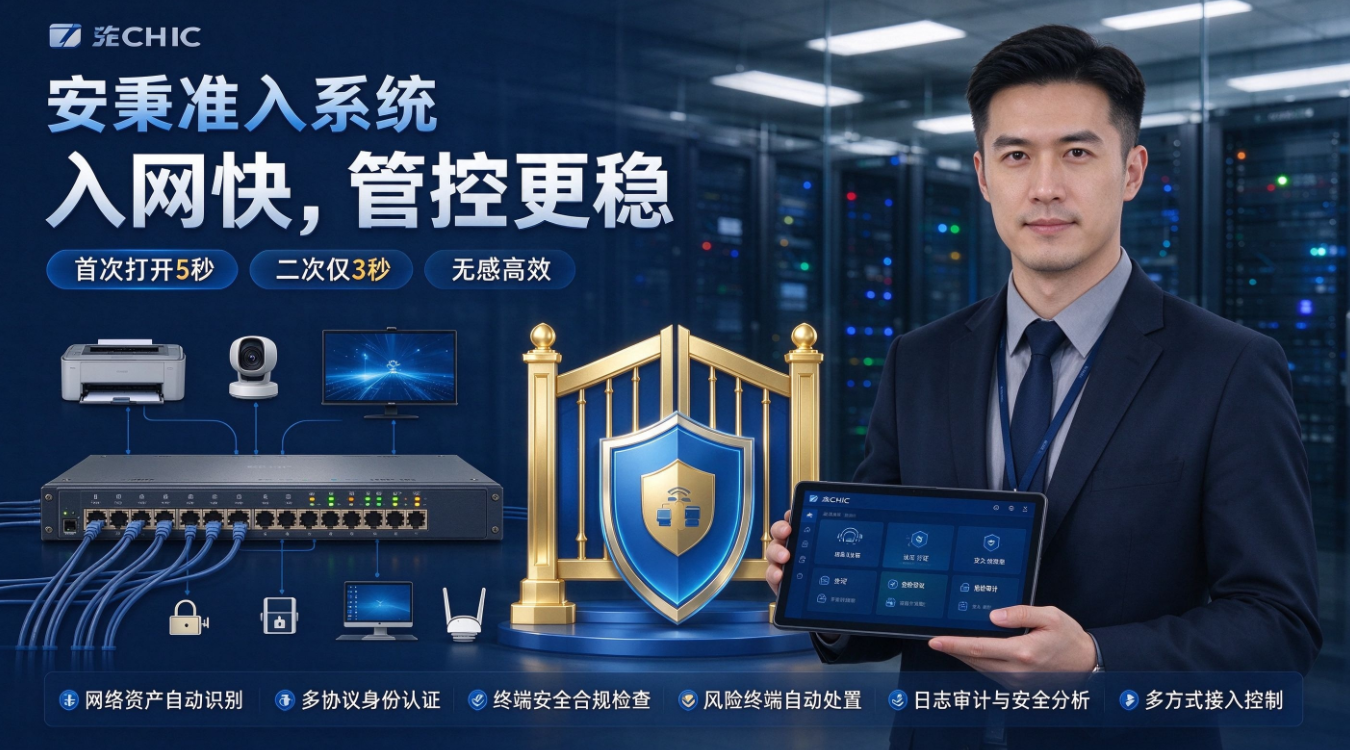
安秉网盾网络准入控制系统:首次打开5秒、二次仅3秒,监控软件体验无感高效。
1. 网络资产自动识别
办公室里的设备早就不是只有电脑了,打印机、摄像头、会议屏、门禁,甚至智能插座都可能冒出来。它能把新接入的设备先识别一遍,看看是什么类型、什么系统、从哪个口进来的。管理员在后台一眼能看出哪台设备没见过,不用一个个IP去猜。
2. 多协议身份认证
员工入网可以走802.1X或者统一账号,访客可以扫码登记,外包人员给临时权限。这样就不会出现“谁都知道Wi-Fi密码”的尴尬。前台来了客户,也不用网管满楼跑着送密码。
3. 终端安全合规检查
机器能不能进内网,不只看它是谁的,还得看它健不健康。比如杀毒软件有没有开、补丁是不是太旧、有没有装一些明显不该出现的工具。不达标的设备可以先不让进核心区,引导去修复,避免一台带病电脑把风险带进来。
4. 风险终端自动处置
内网里最怕某台终端突然开始乱扫、乱连、流量异常。它能根据策略自动处理,比如隔离、限速、断网或弹提醒。网管不用半夜爬起来手动拔网线,业务影响也能控制得更小。
5. 日志审计与安全分析
谁在几点接入、用什么账号、设备名是什么、走了有线还是无线、有没有被拦截,这些都会留下记录。平时看着不起眼,真要排查问题,能少很多扯皮。比如某台设备半夜频繁尝试接入,日志一拉就清楚了。
6. 多方式接入控制
现在很多公司不是只有办公室网线,还有无线、远程办公、分支接入。它能把有线、无线、VPN这些入口放在一个策略里管,避免每个入口一套规则,最后自己都记不清哪边松哪边紧。
二、Cisco ISE
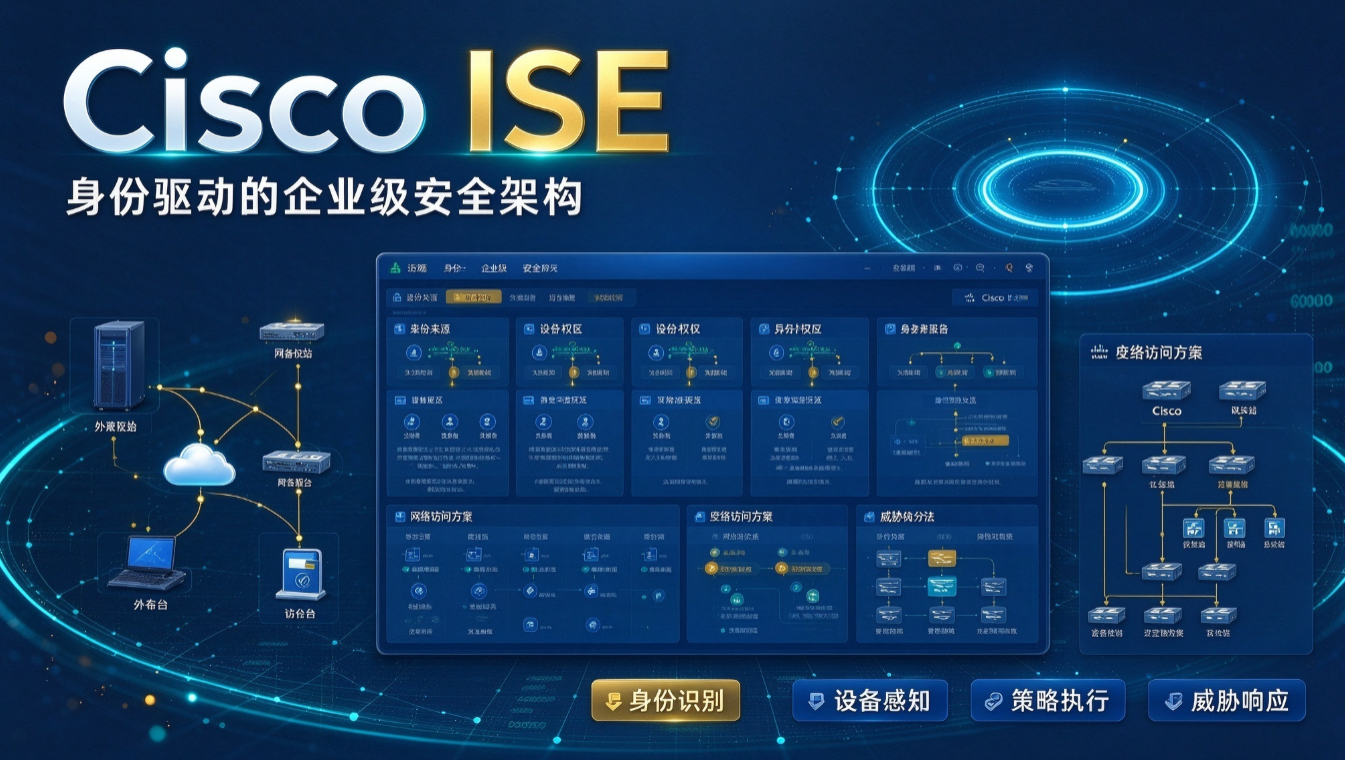
如果你们本来就用了不少思科网络设备,或者分支多、跨区域管理需求明显,可以看看 Cisco
ISE。它的强项是把身份、设备和网络策略放到一起管,能和企业现有账号体系对接。员工去不同办公点,不用每次重新折腾账号。它适合有一定运维基础的团队,功能比较细,落地前最好把网络架构理清楚。
三、June Networks UAC
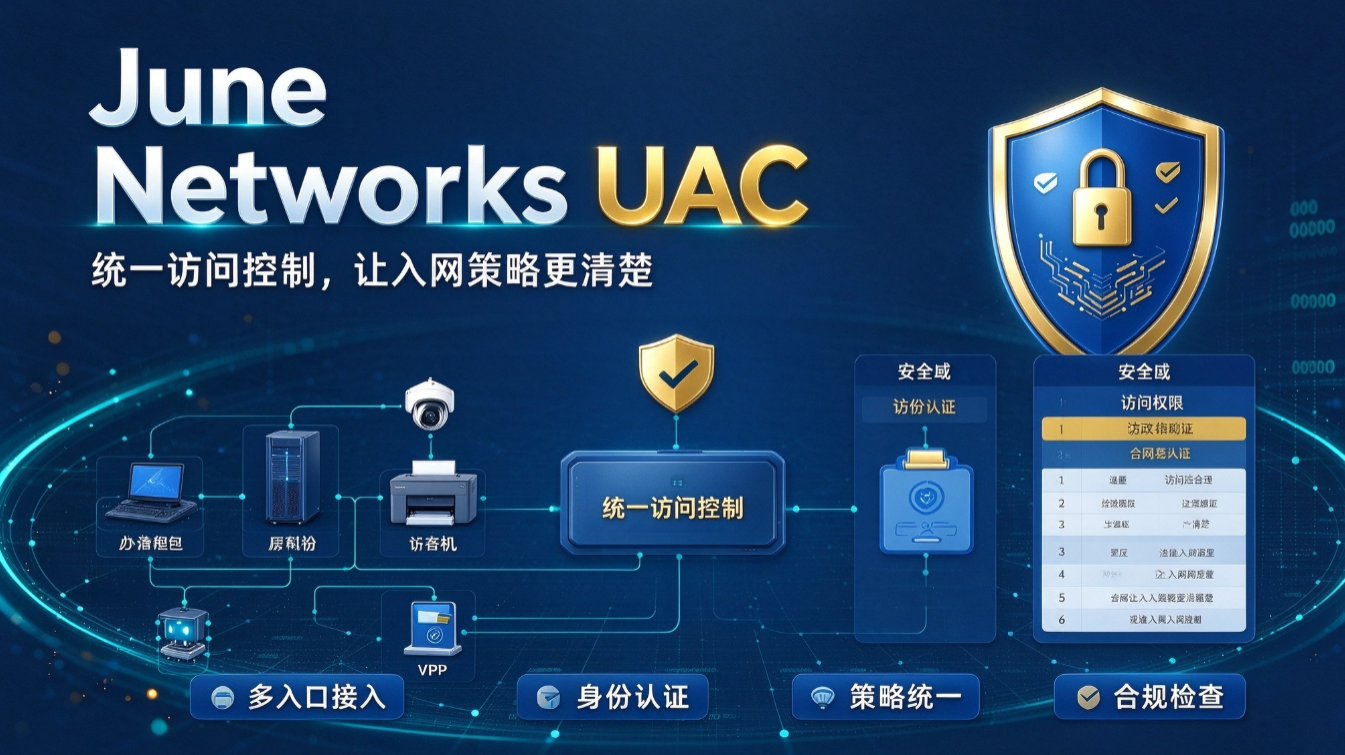
June Networks UAC 更偏向把接入控制和身份验证揉在一起,适合网络环境比较杂、设备类型多的场景。比如有些公司既有办公电脑,又有生产终端、测试设备、临时笔记本,规则容易乱。它可以帮忙把访问策略统一起来,减少“这里能连、那里不能连”的混乱。选型时建议先做小范围验证,看看兼容性和管理员操作习惯。
选内网准入系统,别急着看谁名气大,先把自己家底摸一遍:多少电脑、多少打印机、访客多不多、有线无线是不是一块管。找一个小部门跑两周,看看掉线率、误拦率、日志好不好查。跑得顺,再慢慢铺开。安全这事,平时不显山露水,真出事时,能帮你少熬几个夜。
#内网准入系统#
本文来源:数据安全研究院,中国网信网
主笔专家:陈学斌
责任编辑:编辑部-张景辰
最后更新时间:2026年11月02日