
PingCAP确认遭入侵:源代码被窃,黑客声称窃取10.6TB数据,中国区客户生产数据库未受影响
PingCAP确认9月9日至10月7日内部系统遭未授权访问,部分数据被复制、源代码被窃。黑客组织FulcrumSec声称窃取约10.6TB数据,尚未获独立证实。PingCAP称中国区客户生产数据库及业...
开源数据库TiDB背后的公司PingCAP于10月19日发布安全事件声明,确认其内部系统在9月9日至10月7日期间遭到未经授权访问,部分数据被复制,源代码被窃取。一个名为FulcrumSec的黑客组织声称窃取了约10.6TB数据,但PingCAP明确表示,未发现中国区客户的生产数据库及业务数据受到影响,事件与TiDB内核漏洞无关。
攻击持续近一月,凭据来自内部代码仓库
根据PingCAP官网信任中心发布的声明,攻击者利用被盗的服务账号凭据,在近一个月的时间内访问了该公司部分内部系统。PingCAP于10月7日察觉异常,并于同日开始禁用相关凭据。截至10月14日,所有已识别的失陷凭据均被作废,未授权访问路径已被阻断。
据安全威胁情报信息及多家媒体报道,发动此次攻击的黑客组织自称“FulcrumSec”。该组织声称,其利用的是PingCAP自身代码仓库中泄露的GCP服务账号密钥及Azure凭据,搭建了一条针对TiDB Cloud控制平面数据库的复制通道,在9月8日至30日期间每六小时自动导出一次数据,累计执行88次且未触发告警。上述攻击细节均来自黑客单方面披露,尚未获得独立验证。
泄露范围:控制平面数据为主,API密钥状态存疑
PingCAP在声明中确认,已导出的记录包含TiDB Cloud用户的姓名、电子邮箱、组织及项目关联信息,以及SQL编辑器文本和错误信息。部分记录还涉及客户联系人、合同条款、订单、定价及账单配置等商业信息。
对于最受关注的凭据泄露问题,PingCAP表示,一张导出的表中包含加密的TiDB Cloud
API密钥值,外部调查公司使用一个调查方自有的值进行测试,确认其无法直接作为API密钥使用。但声明同时承认,是否还有其他可用凭据被暴露,仍有待进一步确定。
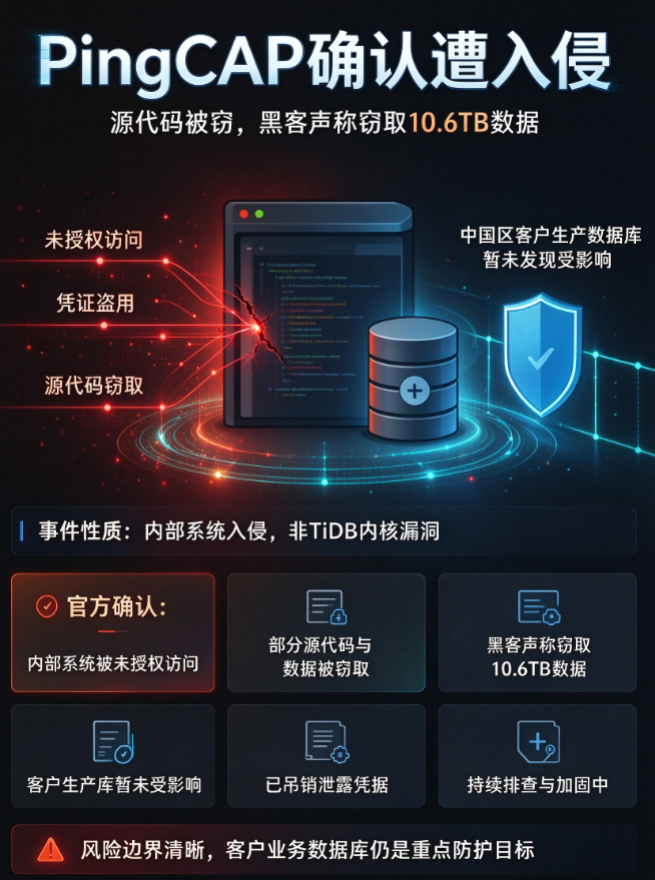
黑客方面则声称,窃取的数据涵盖约18万个租户组织记录、超过11.5万个API密钥(其中4.2万余个据称仍有效)、数千万条客户SQL语句,以及413个私有代码仓库。这些数字目前均未得到PingCAP或第三方独立机构的证实。
中国区单独说明:生产数据库与业务数据未受影响
10月20日,平凯星辰(PingCAP中国主体)就中国区情况发布单独说明,强调“截至目前,未发现中国区客户生产数据库及业务数据受到影响”,并明确“本事件亦非由TiDB内核漏洞导致”。该说明将事件定性为“部分内部经营数据被未经授权访问”,涉及销售线索、订单记录及需求单信息等内部经营数据,不涉及平凯数据库企业版、云服务及TiDB社区版的产品安全漏洞。
PingCAP在英文声明中亦指出,外部事件响应公司审查了其生产系统,未发现攻击者在所审查的系统中执行命令或维持持久访问的证据,也没有证据表明存储在TiDB中的数据受到影响。
修复与后续:四个漏洞已修补,客户影响范围仍在排查
PingCAP披露,外部安全公司在10月12日至13日报告了四个漏洞,公司已于10月14日完成全部修复并通过复测。此外,受影响项目已启用额外的云存储访问日志以增强可见性。
截至10月19日,PingCAP仍在逐户确定具体客户的影响范围,并表示将在确定后直接通知受影响的客户。公司建议TiDB Cloud用户检查访问日志、审查账户权限,并轮换API密钥作为预防措施。
安全专家指出,此次事件的核心风险在于控制平面数据的暴露——租户标识、项目关联及(潜在的)凭据信息虽非业务数据本身,却可能为后续针对性的攻击提供跳板。官方与黑客披露之间的数据规模差距显著,最终影响范围有待PingCAP完成逐户排查后方可厘清。
本文来源:网络空间安全学院,企业安全中心
主笔专家:李建成
责任编辑:编辑部-赵星然
最后更新时间:2026年10月22日