
用了十几年的加密软件,企业终于忍不了了
不少企业正考虑更换使用多年的加密软件,原因并非软件不能加密,而是老架构难以支撑移动办公、外发管控、审计等新需求,且厂商服务响应慢、迭代乏力。企业选型应先明确核心痛点,验证历史数据迁移方案,重点考察服务...
最近跟几个做企业信息化的朋友聊天,发现一个挺有意思的现象:不少企业用了十几年的加密软件,现在集体在闹"换家"。
不是软件不能用,是服务实在跟不上了。
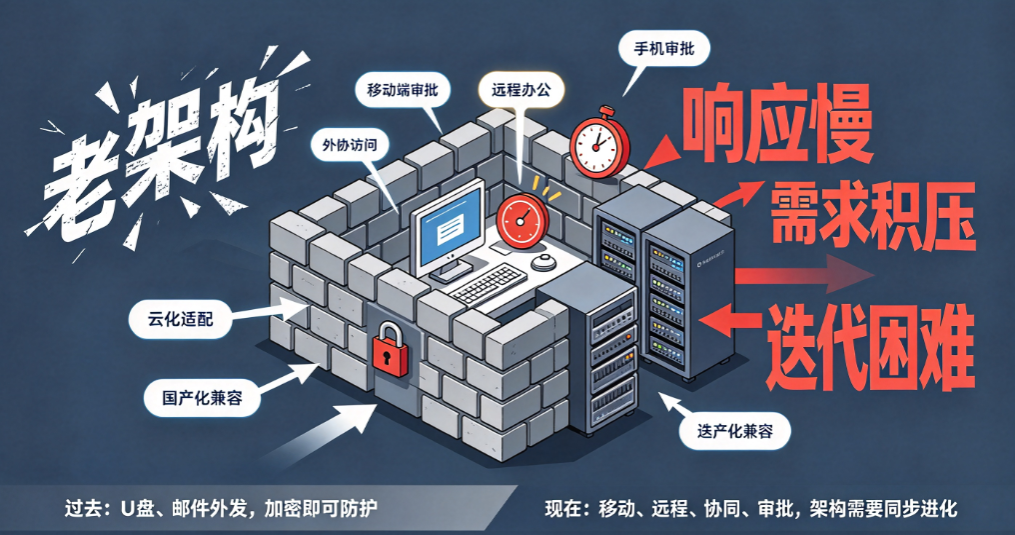
有个做制造业的朋友跟我吐槽,他们那套加密软件用了快十二年,去年想加个移动端审批的功能,找厂商沟通了三个月,对方回了一句"这个需求我们评估一下",然后就没有然后了。后来他们内部一盘点,发现光去年提的工单,超过一周没响应的就有七八个。
这种情况不是个例。
老软件到底卡在哪了
说实话,十几年前的加密软件,放在当时确实是好东西。那个年代企业数据泄露主要靠U盘、靠邮件外发,把文件加密住,基本就解决了大半问题。
但现在的场景完全变了。员工在家办公要访问加密文件,外协单位要临时看图纸,领导在手机上要审批解密流程……这些需求搁在老架构上,每一个都是硬伤。
更麻烦的是,很多老牌厂商的技术团队其实早就不是当年那拨人了。产品代码老旧,新人接手都费劲,别说做新功能了,能把现有bug修利索就不错了。你让他做云化适配、做国产化兼容,他比你还头疼。
还有一个很现实的问题:商业模式。
当年卖一套License收一笔钱,后面每年收点维护费,这个模式在十几年前是跑得通的。但现在客户要的是持续迭代、快速响应、贴身服务,这些都需要人力投入。厂商如果还靠那点维护费养团队,服务质量能好到哪去?
企业到底想要什么样的服务
我观察下来,企业现在对加密软件的要求,跟五年前已经完全不是一个量级了。
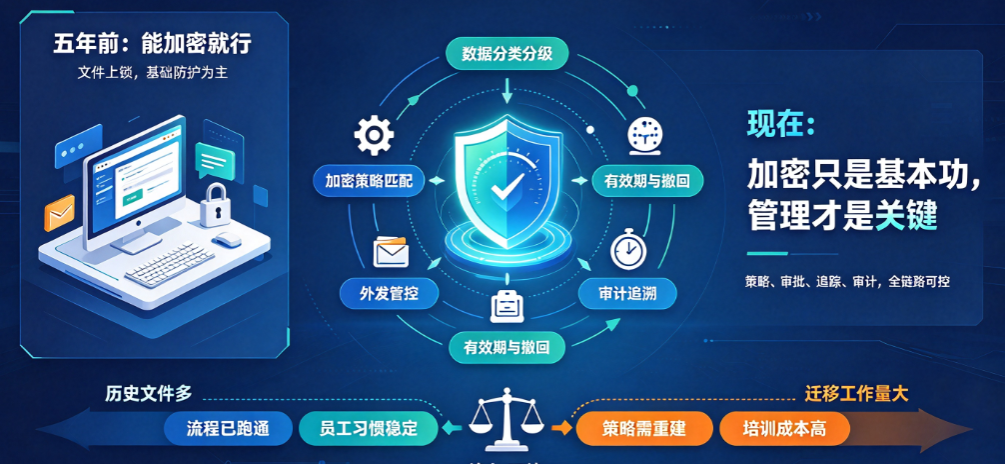
以前是"能加密就行",现在是"加密只是基本功,你得帮我管起来"。
什么意思呢?比如数据分类分级,哪些是核心图纸、哪些是普通文档、哪些涉及客户隐私,不同级别对应不同的加密策略和审批流程。再比如外发管控,文件发出去了能不能追踪、能不能设有效期、能不能远程撤回。还有审计,谁在什么时间解密了什么文件、发给了谁,这些记录要能拉出来给合规部门看。
这些东西,老牌软件不是完全做不了,但做起来特别别扭。要么功能有但藏得很深,要么需要大量定制开发,要么干脆就是架构上不支持。
企业等不起。
换还是不换,这是个问题
当然,换加密软件也不是拍脑袋就能决定的事。
十几年的老系统,意味着大量的历史加密文件、已经跑通的业务流程、员工已经形成的使用习惯。换一套新系统,数据迁移、策略重建、全员培训,哪一样都是工作量。
所以我的建议是,如果你现在正在纠结要不要换,先想清楚几个问题:
第一,你现在最痛的是什么?是功能不够用,还是服务响应太慢,还是合规过不了?痛点不同,选型方向也不一样。
第二,你的历史数据量有多大?迁移方案厂商能不能给出来?这个一定要在选型阶段就验证,别等签了合同才发现迁不动。
第三,别只看产品功能清单,重点看服务团队。去问问他们现有客户的真实反馈,看看工单响应速度,看看有没有本地化的实施和运维人员。功能可以慢慢补,服务跟不上是真的会要命。
第四,关注一下厂商的产品迭代节奏。如果一个厂商一年都发不了几个版本,那你指望他未来三五年跟上你的需求变化,基本不现实。
最后说两句
其实老牌加密软件走到今天这个局面,也不能全怪厂商。市场需求变化太快,从本地到云端,从PC到移动,从单纯加密到数据安全治理,每一步都是大跨度转型。有些厂商确实没跟上,也有些厂商在努力但船大难调头。
但对企业来说,这些都不是你该操心的事。你的数据安全等不起,你的业务合规等不起。
该换就换,但别急着换。把需求理清楚,把候选厂商的服务能力摸透,比什么都重要。
毕竟加密软件这东西,选错了再换一次,又是好几年的折腾。
如果要更换加密软件,我推荐用市场上的 安秉网盾、ip-guard、明朝万达等都是很好的加密软件。
本文来源:阿里研究院,国家网信办
主笔专家:姚磊
责任编辑:编辑部-张景辰
最后更新时间:2026年10月12日